3. 组织与权限
完整版章节。内容按 2026.10 主线代码核对;具体入口以当前许可、账号权限和交付环境为准。
本章说明部门、成员、职能组、角色、身份源和登录安全的配置方法。组织结构应在配置模型服务和 MCP 服务的可用范围之前完成,此后即可按部门或职能组授权,不必逐人维护。
本章各菜单位于「管理控制台 → 组织与权限」,进入条件如下:
| 菜单 | 可以进入的账号 |
|---|---|
| 成员与部门、职能组 | 租户管理员、系统管理员 |
| SSO 配置、账号与会话安全 | 租户管理员、安全管理员 |
| 角色管理 | 仅租户管理员 |
3.1 新建部门
- 进入「管理控制台 → 组织与权限 → 成员与部门」。
- 在「成员」页签左侧的「组织结构」中选择「新建部门」。
- 填写「部门名称」。「部门 ID」由系统自动生成且不可修改,用于稳定识别该部门。
- 按需填写「描述信息 (可选)」,选择「负责人」「上级部门」和「职能组」。「上级部门」默认为「无(顶级部门)」。
- 选择「确认」后,在「组织结构」中确认层级和负责人正确。
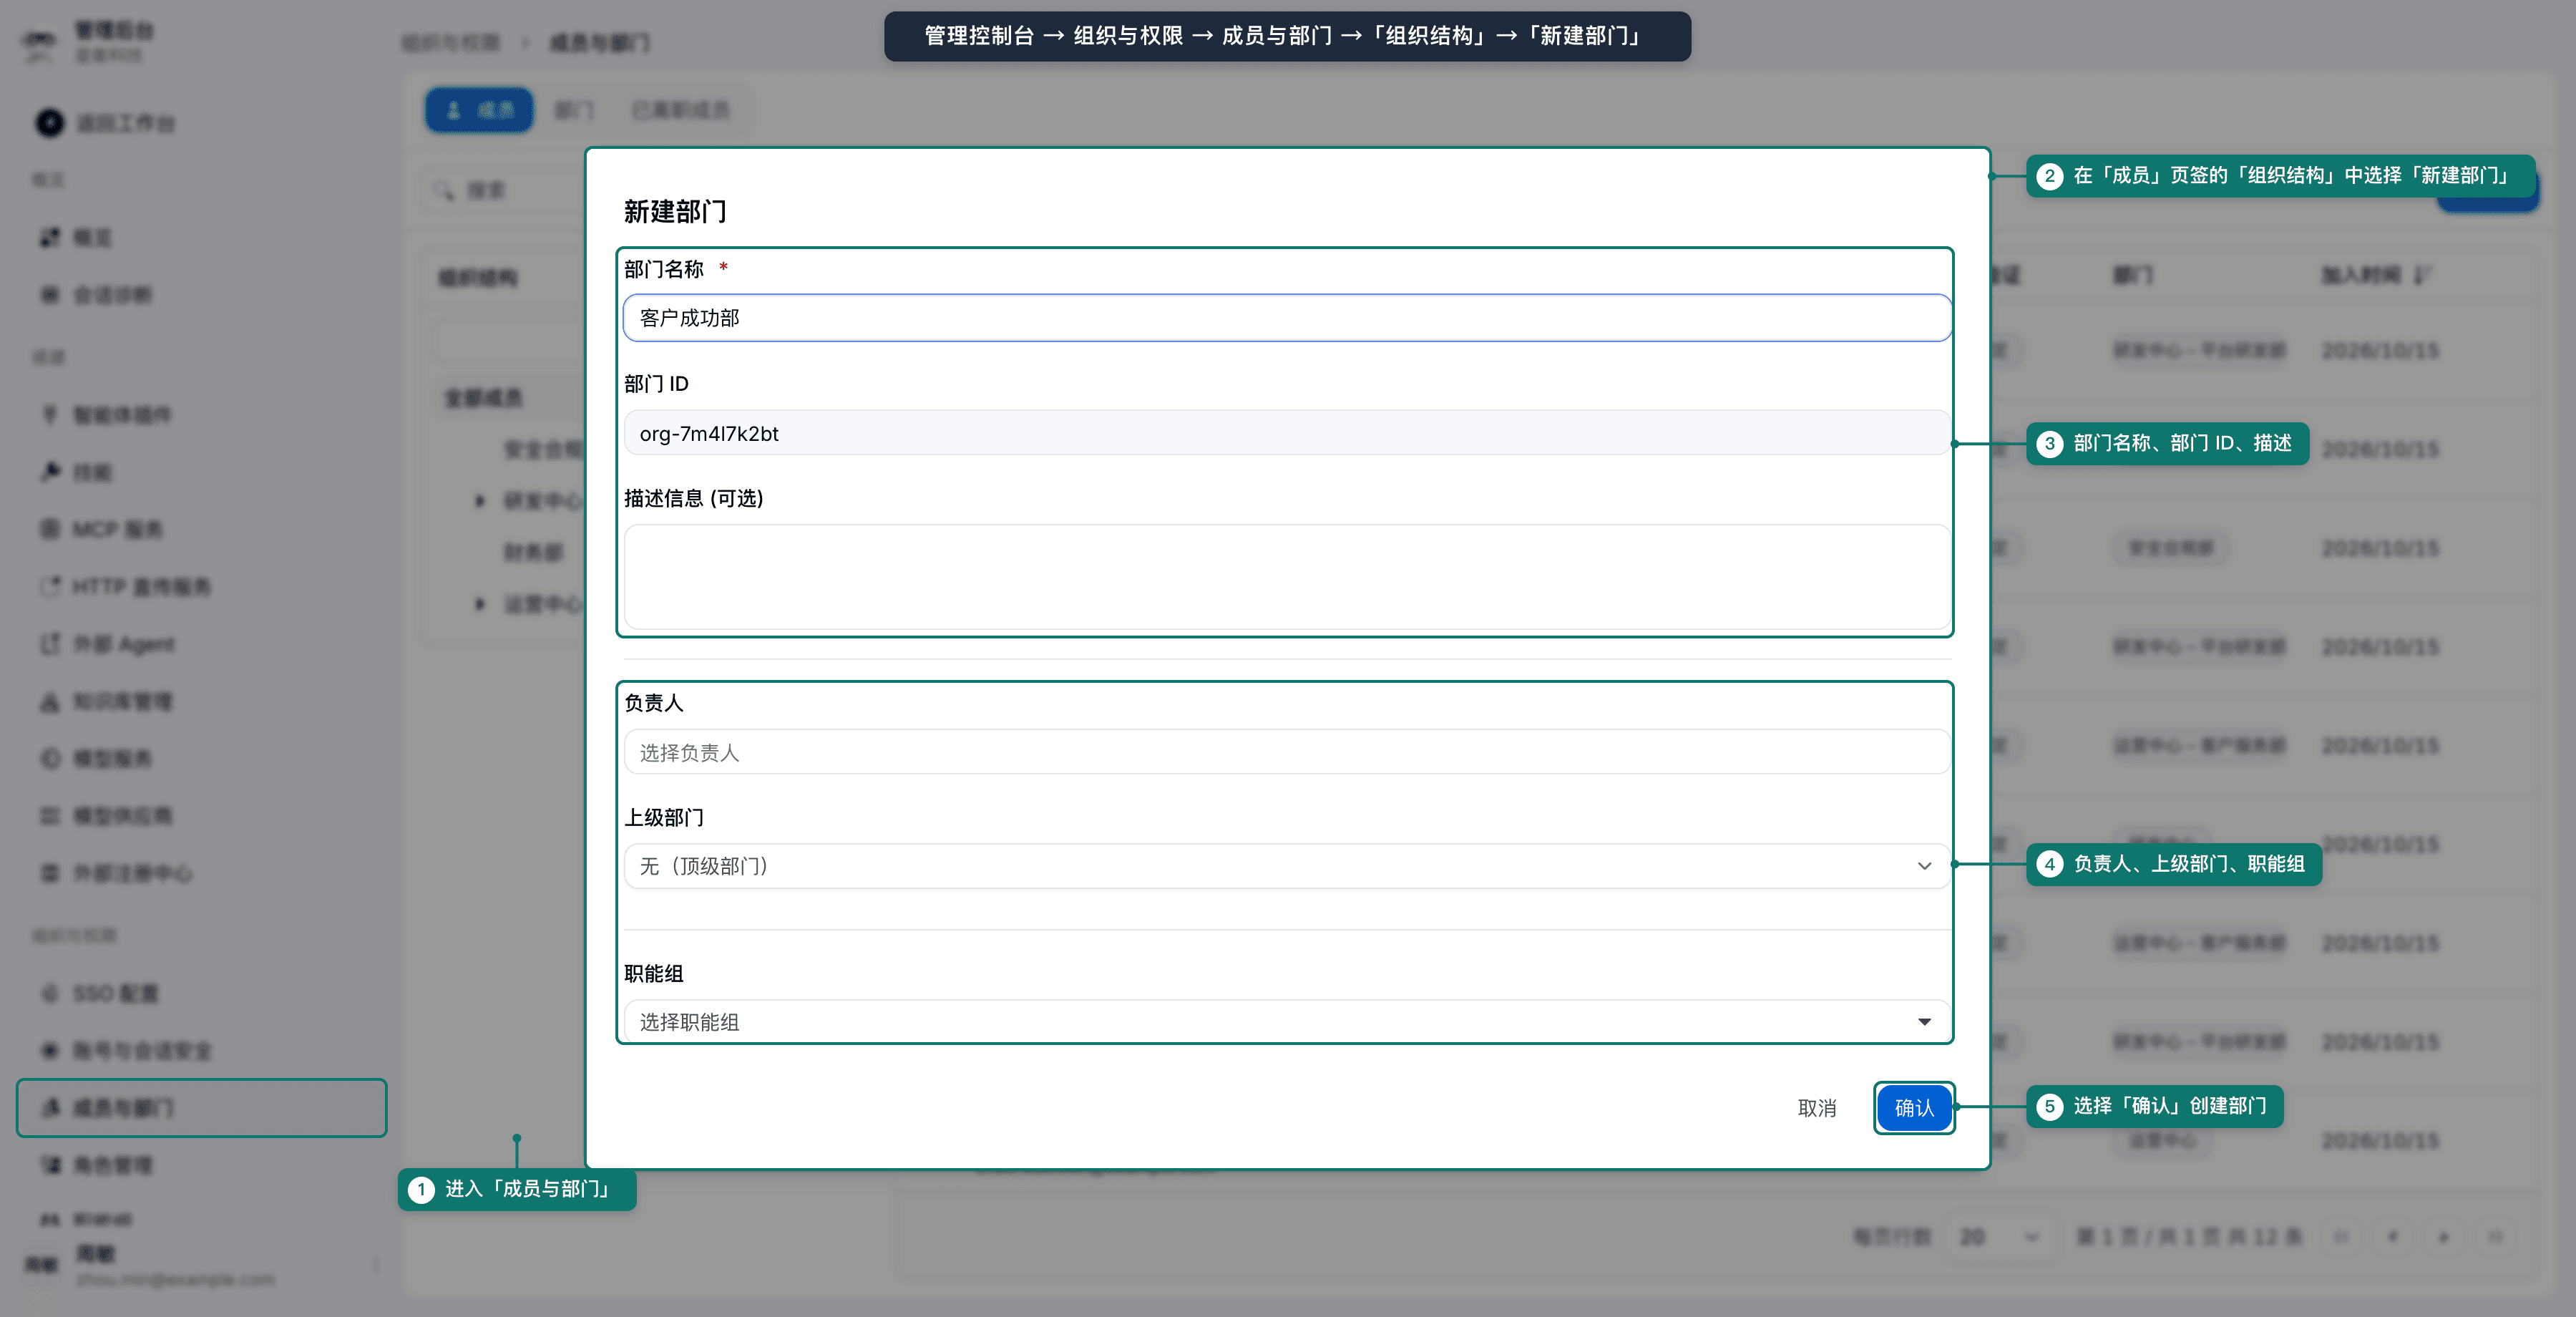
部门名称可以随组织调整而修改;部门 ID 不变,因此不要为了调整名称或层级而删除重建部门。跨部门项目优先使用职能组。
批量调整部门时,进入「部门」页签,勾选多个部门后使用「批量编辑」统一修改「上级部门」和「负责人」,或使用「批量删除」。在「部门」页签选中某个部门后,「添加成员」用于把已有成员加入该部门。
通过通讯录同步或目录推送进入平台的部门为只读,其结构与成员关系请在来源系统中维护。
3.2 添加成员
- 进入「管理控制台 → 组织与权限 → 成员与部门」,在「成员」页签选择「添加成员」。
- 在「创建新用户」对话框的「身份信息」中填写「用户名」「显示名称」「邮箱」和「初始密码」,四项均为必填。
- 在「组织归属」中选择一个或多个「部门」。
- 在「角色设置」中决定是否开启「管理员权限」。开启后该成员成为租户管理员,可以进入管理控制台并管理本租户的全部配置;关闭时为普通用户。
- 选择「创建用户」。账号创建后即可登录。
- 通过安全渠道把登录地址和初始密码交给本人,并要求本人登录后在能力中心「首页 → 个人设置 → 个人资料」中修改密码。
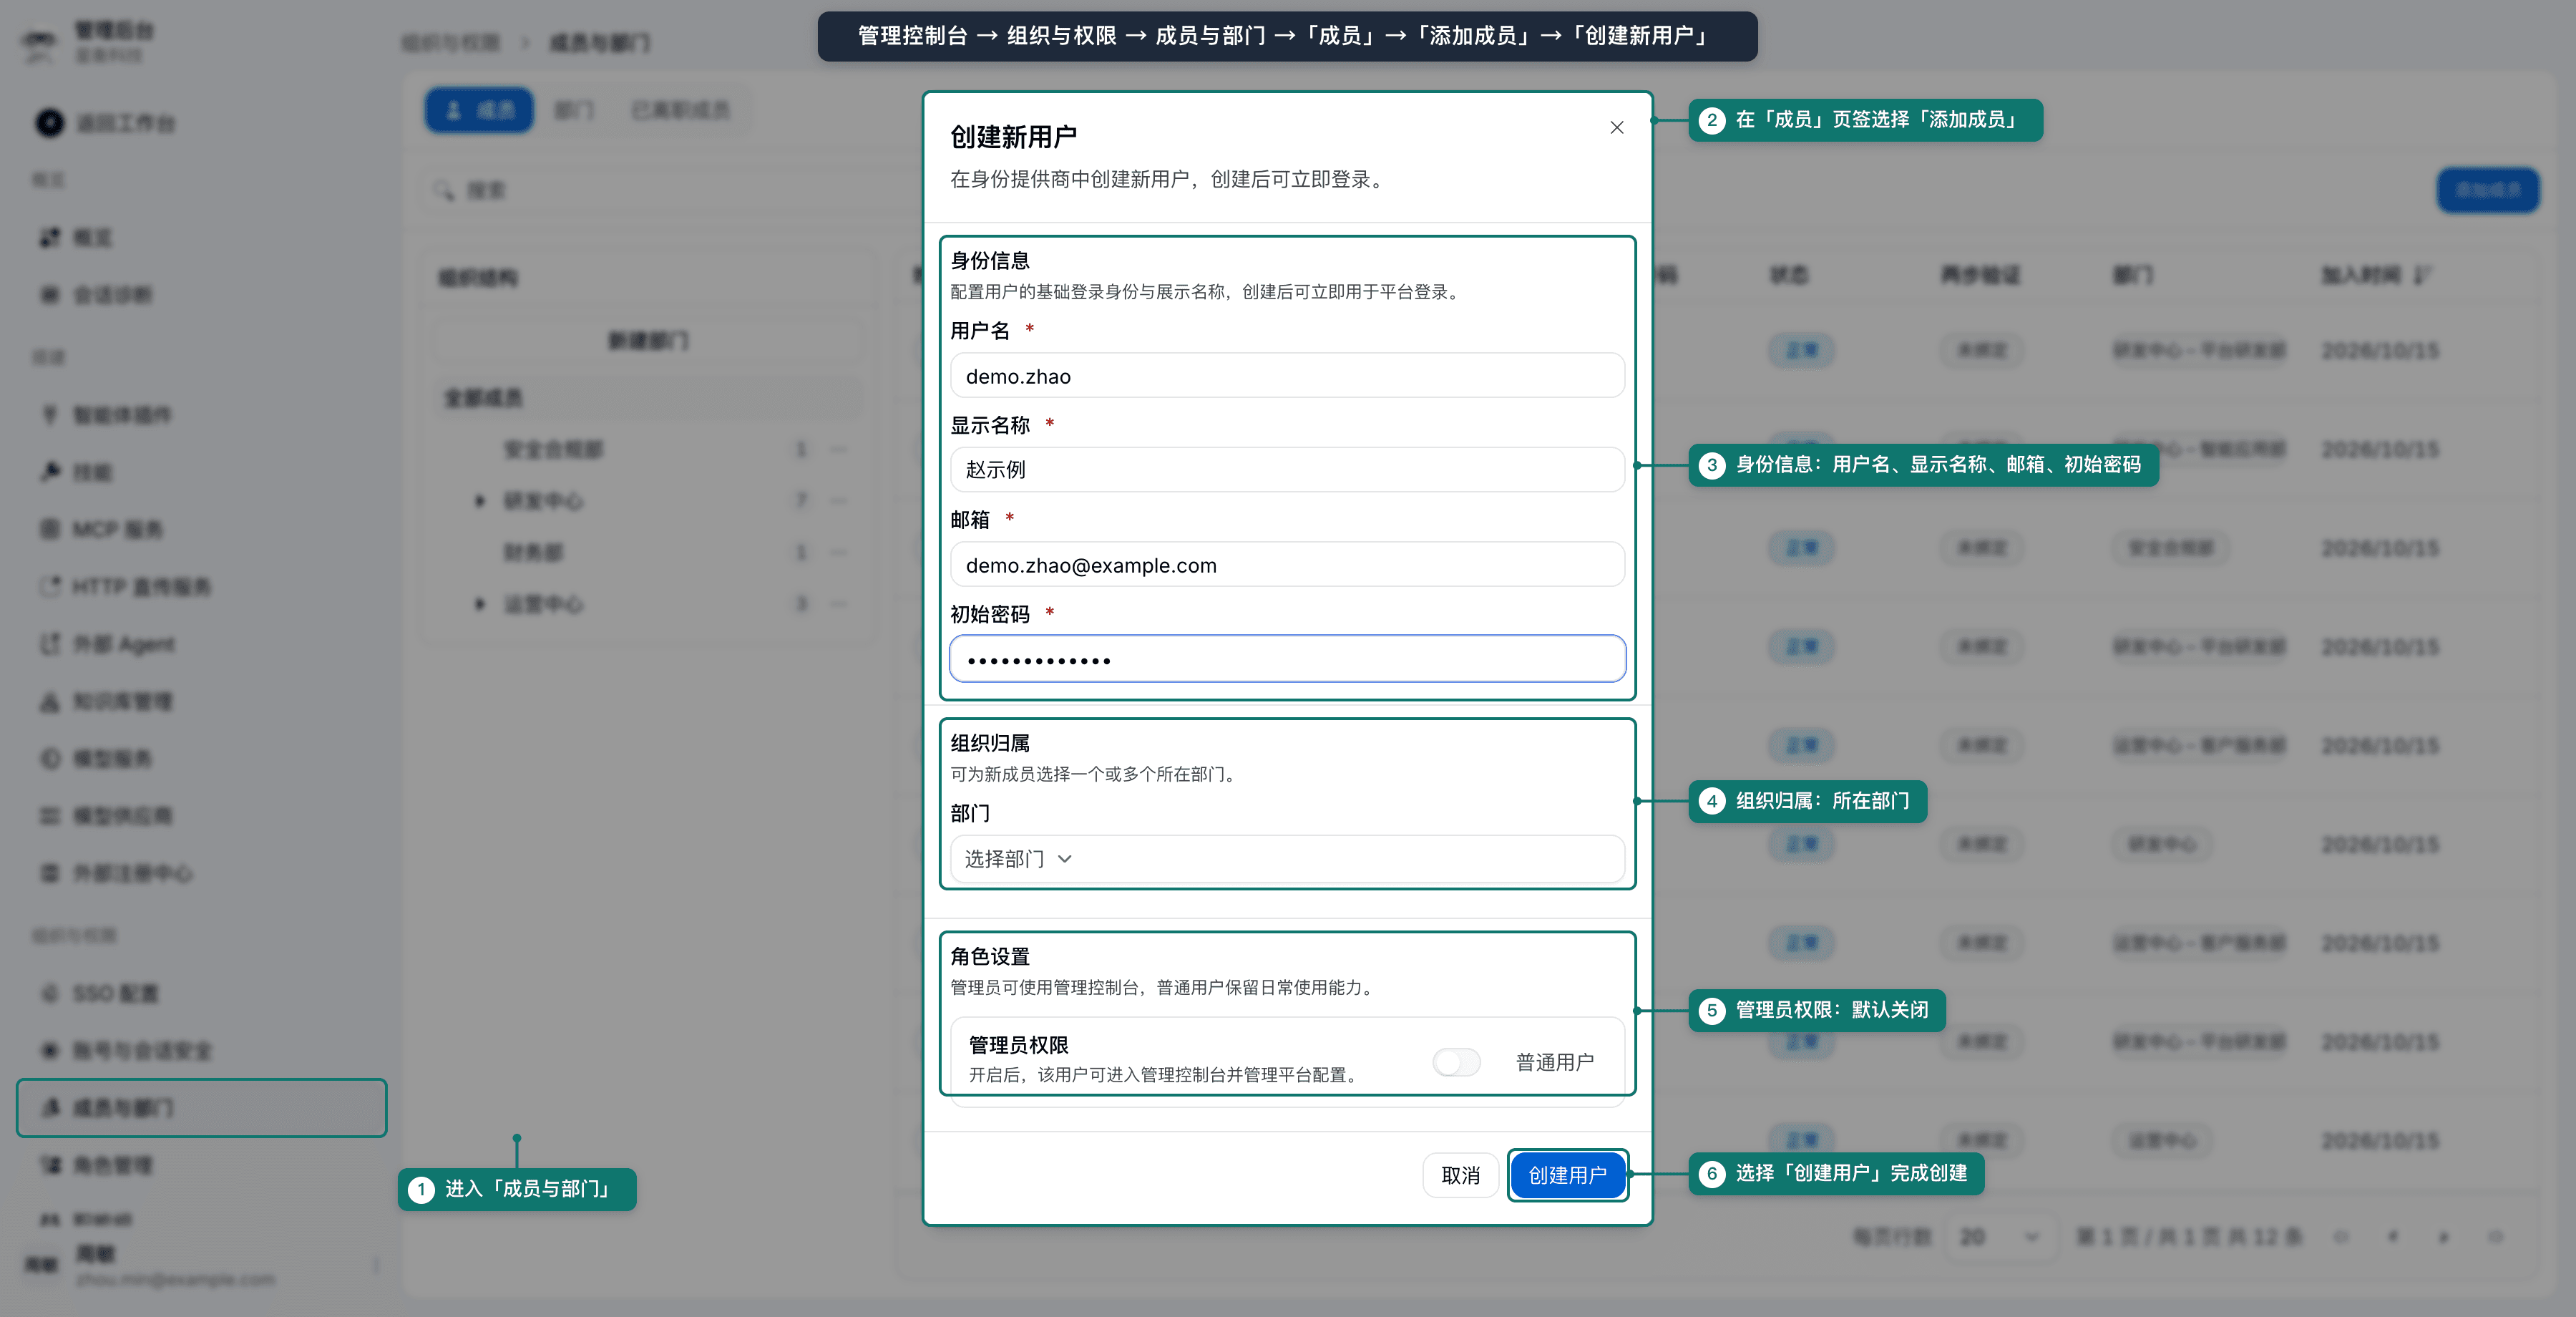
部门归属与管理权限相互独立:部门和职能组决定成员能使用哪些能力,角色决定成员能进入哪些管理菜单。只有确实需要管理整个租户的人员才开启「管理员权限」;按职责分工的管理员请在「角色管理」中授予对应角色(见 3.4 节)。
接入身份源后,成员也可以通过扫码登录、企业 IAM 自动开通账号,或通过通讯录同步、目录推送批量导入,见 3.6 节。
3.3 维护成员与已离职成员
在「成员」页签中,可按部门、关键字筛选成员;每行右侧的操作菜单提供以下操作:
| 操作 | 结果 |
|---|---|
| 编辑 | 修改成员资料 |
| 调整组织归属 | 修改所属部门和职能组 |
| 重置密码 | 为成员设置新的临时密码 |
| 重置两步验证 | 移除该成员的验证器、恢复码、受信任设备与通行密钥,并让其所有会话失效;对方下次登录时重新绑定 |
| 「分配 角色名」/「移除 角色名」 | 授予或收回账号角色,例如租户管理员权限 |
| 删除 | 把成员移至「已离职成员」:对方无法登录,其 API 密钥与登录凭据立即失效 |
限制:
- 由通讯录同步或目录推送管理的成员,资料、部门和入离职需要在来源系统中处理,操作菜单中只保留不影响来源数据的操作。
- 不能删除本租户最后一名租户管理员,也不能移除其管理员权限。
- 「重置两步验证」要求操作人在最近 10 分钟内完成过身份验证,否则先弹出「验证身份」。管理员不能重置自己的两步验证,请在本人能力中心「首页 → 个人设置 → 个人资料」中处理。
「已离职成员」页签列出所有已离职账号,删除操作不会物理删除账号,便于审计追溯。对已离职成员可执行:
- 「恢复入职」:对方可以重新登录,但不会自动恢复部门、职能组和 API 密钥,需要管理员重新分配。
- 「重新执行离职清理」:再次吊销该账号的 API 密钥、令牌和组织关系,账号仍留在已离职列表中。
3.4 角色管理
「管理控制台 → 组织与权限 → 角色管理」维护六个内置角色的成员。角色是固定编制,不能新增或删除,页面只管理“谁持有哪个角色”。租户属主(租户管理员)默认拥有全部权限;按等级保护要求部署时,建议由下列角色分工负责,不再日常使用属主账号。
| 角色 | 职责 | 可见的管理菜单 |
|---|---|---|
| 系统管理员 | 管理配置与装配,不触及凭据与审计 | 概览、搭建类菜单、成员与部门、职能组、网关扩展、报表导出、系统设置;不含会话诊断与角色管理 |
| 安全管理员 | 管理凭据与安全策略 | SSO 配置、账号与会话安全、护栏、威胁情报、流量规则(其中「全局限额」「缓存」页签的接口按租户管理权限校验,由租户管理员维护) |
| 审计员 | 管理审计日志与留存 | 操作审计 |
| 运营 | 值班运营:配额、观测、告警静默 | 告警规则 |
| 财务 | 只读:概览中的费用卡片,「网关请求」列表中的费用与导出;不含任何配置入口 | 侧边栏无菜单 |
| 只读审计 | 只读:请求、对话明细与导出;不能修改任何内容 | 侧边栏无菜单 |
上表「可见的管理菜单」还受许可模块限制,例如未开通全链路审计时,审计员看不到「操作审计」。仅持有财务或只读审计角色的账号,侧边栏不显示菜单,能力中心账号菜单中也不显示「管理控制台」;需要由管理员提供「概览」页面的地址后直接打开。
三员互斥:系统管理员、安全管理员、审计员三个角色两两互斥,同一账号只能持有其中一个。为已持有其中一个角色的账号再授予另一个时,系统拒绝保存。运营、财务、只读审计可以与任一角色叠加。
为角色添加成员:
- 在页面上方选择角色,例如「安全管理员」。
- 选择「添加成员」,在「为「安全管理员」添加成员」对话框中搜索并选择用户,确认后生效。角色只能授予单个用户,不能授予部门或职能组。
- 需要移除时,在成员列表中选择「移除」。移除后对方立即失去该角色的全部权限。
尚未分配成员的角色可以使用「一键创建角色账号」:系统为每个空缺角色各创建一个专属账号,每个账号占用一个授权席位。创建结果中的初始密码只显示一次,请立即复制保存并交给对应负责人。
完成分配后,请用各角色账号分别登录,确认侧边栏只出现该角色应有的菜单,再在「操作审计」中核对角色授予与移除记录。MCP 工具的调用权限不由角色决定,在「路由策略 → 流量规则」中以「工具名」「组织成员」等条件配合「拒绝本次调用」动作按部门、成员、职能组配置,见第 11.5 节。
3.5 职能组
职能组是跨部门的成员集合,用于按职责分发模型服务等资源。角色管理定义成员能做什么管理操作、能进入哪些管理页面;职能组定义成员能使用哪些能力。
- 进入「管理控制台 → 组织与权限 → 职能组」,选择「添加职能组」。
- 填写「职能组名称」和「描述」,按需关联「模型服务」,选择「创建」。
- 在职能组的操作菜单中选择「邀请成员」,搜索并添加成员或部门。
- 在列表中核对「关联人数」「关联应用」「关联模型服务」。
勾选多个职能组后可以「批量编辑」或删除。删除职能组后,成员会失去仅由该职能组授予的能力。
3.6 SSO 配置
「管理控制台 → 组织与权限 → SSO 配置」用于接入企业身份源。页面首先列出「已接入的身份源」;选择「添加身份源」后,在「选择身份源」中选择以下类型之一并「开始配置」:
| 身份源 | 用途 |
|---|---|
| 钉钉 | 钉钉扫码登录、钉钉客户端内免登,以及通讯录同步 |
| 飞书 | 飞书扫码登录与通讯录同步 |
| 企业微信 | 企业微信扫码登录与通讯录同步 |
| 企业 IAM (OAuth2) | 企业 OpenID Connect 或 OAuth2 单点登录 |
| LDAP | 对接 OpenLDAP 或 Active Directory,同步部门与成员 |
| 目录推送 | 由外部系统主动推送组织与成员 |
身份源启用后,登录页才会出现对应的登录入口。所有应用密钥和绑定密码加密保存,保存后不回显;编辑时留空表示保留原值。
钉钉、飞书、企业微信扫码登录
以钉钉为例,配置分四步:
- 「准备回调」:把页面显示的回调地址登记到钉钉内部应用。
- 「填写凭据」:填写钉钉开放平台中的「Corp ID」「AppKey」和「AppSecret」。
- 「登录策略」:决定是否开启「首次扫码自动创建账号」(允许尚不在系统中的钉钉用户扫码后自动注册并登录),然后开启「启用钉钉登录」。启用前必须已填写 AppSecret。
- 「组织同步」:按需把钉钉通讯录同步到部门与成员,见下文「通讯录同步」。
飞书和企业微信的步骤为「应用凭据」「登录与开户策略」「核对与启用」:填写「企业标识」「应用标识」和「应用密钥」(飞书分别为 Tenant Key 与 App ID,企业微信分别为企业 ID 与 AgentId),决定是否「允许未登记的成员自动开通账号」,自动开通的账号只能使用普通成员角色;最后把页面显示的回调地址填入服务商后台,开启「启用该身份源」。
钉钉免登:在钉钉客户端内打开 https://<平台地址>/dingtalk-mianden?corpId=<企业 Corp ID>,平台使用钉钉客户端提供的身份直接登录。该地址通常设置为钉钉内部应用的首页地址。不在钉钉客户端内打开、缺少 corpId 或钉钉未返回授权码时,页面提示原因并回到普通登录页。
企业 IAM 单点登录
在「企业 IAM (OAuth2)」的「选择方式」步骤中,「登入方式」有三种:
- 「OpenID Connect(推荐)」:填写「身份源地址(Issuer)」并选择「读取配置」,平台从身份源的公开配置中读取「登录地址」与「令牌地址」;再填写「Client ID」「Client Secret」和「显示名称」。
- 「外部 OAuth2 IAM」:手工填写「授权地址 (authorize)」「Token 地址 (accessToken)」「用户信息地址 (profile)」与「用户唯一字段路径」。
- 「平台账号直接登录」:不对接外部 IAM,OAuth 授权时直接使用平台账号登录。
企业 IAM 配置启用后,同时用于外部支持 OAuth 的 Agent 经 MCP 接入时的登录。
按需设置「账号匹配字段路径(可选)」(用于匹配平台已有账号)、「允许 JIT 自动建号」(未知用户首次登录时自动创建普通用户账号)和「多因子来源」(「由本平台补做两步验证」或「以身份源的多因子认证结果为准」;选择后者时填写「允许的 acr 值」或「允许的 amr 值」)。
保存后选择「测试登录」,用身份源中的测试账号完成一次登录。测试只核对授权、令牌交换、用户信息读取和身份映射,不创建用户或登录会话。OpenID Connect 身份源只有在「验证状态」变为「已验证」后才能启用。保存后页面显示「单位登录地址」,分发给员工后,员工打开该地址即可看到本单位的登录方式。
需要让业务系统携带企业身份令牌直接调用模型时,在「业务系统调用」区域开启「允许业务系统用身份源令牌调用模型」,填写「业务系统客户端标识」,并把页面显示的「业务系统调用地址」交给业务系统开发者。调用按人员与部门计量。
平台管理员在平台范围的「SSO 配置」中只能配置「平台单点登录」,类型仅支持 OpenID Connect;只有已创建的平台账号可以通过它登录,平台不会自动建号。
LDAP / AD
LDAP 配置分为「连接目录」「检索范围」「属性映射」「启用与保存」「组织同步」五步:填写目录地址、只读绑定账号与「绑定密码」,需要时填写「私有 CA 证书(PEM)」;填写「部门过滤器」「人员过滤器」与「分页大小」(1–1000);在「属性映射」中映射部门与人员属性,并选择「部门成员变更模式」。保存后执行「连接自检」,成功时页面显示连接方式以及读取到的部门数和成员数。
通讯录同步
钉钉、飞书、企业微信和 LDAP 的「通讯录同步」卡片提供:
- 「立即同步」:触发一次全量对账,把授权范围内的部门、成员与成员关系同步到组织架构。
- 「自动同步」:开启「开启自动同步」,在「同步周期」中选择每 15 分钟、每小时、每 6 小时或每天,选择「保存设置」。修改周期或重新开启后,下次同步从保存时刻起算。卡片显示「最近运行」「下次同步」和连续失败次数;连续失败不会自动关闭自动同步。
- 运行状态:排队中、同步中、已完成、部分完成、待复核、已拒绝、已中止。
为防止来源系统异常导致大批账号被误停用,单次同步新增的部门、成员与成员关系合计超过 500 项,或停用成员与移除成员关系合计超过 100 项时,相应变更暂存为「待复核」,不直接生效。管理员在卡片的「Quarantine 复核」区域查看暂存变更,选择「全部批准」一次性应用本次运行的全部暂存变更,或选择「拒绝」放弃。定时同步与手动同步使用同一规则。
目录推送
适用于人事系统等外部系统主动推送组织与成员变更:
- 在「选择身份源」中选择「目录推送」,进入「目录推送配置」。
- 开启「启用目录推送」,填写「来源名称」「应用标识(AppKey)」和「应用密钥(AppSecret)」。
- 已配置企业 IAM 时,可在「关联单点登录」中选择该身份源,推送的成员会按其账号匹配字段关联已有账号。
- 选择「保存配置」,把页面显示的「目录推送地址」「连接测试地址」和凭据配置到外部系统。外部系统可先调用连接测试地址,再推送数据。
完整名单与局部更新使用同一推送地址。新增成员会使已注册账号数超出许可证席位时,本次推送整体失败。推送中标记为停用的成员,以及完整名单模式下不再出现的成员,会被移入「已离职成员」,平台同时吊销其登录会话、刷新令牌、受信任设备、模型 API 密钥和 MCP 访问令牌。停用目录推送后,平台不再接受外部推送。
3.7 账号与会话安全
「管理控制台 → 组织与权限 → 账号与会话安全」列出本租户的登录会话,包括「用户」「设备」「登录位置」「最近在线」和「状态」(活跃、已过期、已撤销)。可按用户、邮箱、ID 或设备搜索;发现异常会话时选择「撤销」,对方需要重新登录。
页面右上方的「安全策略」统一管理以下设置。打开对话框时,如本次会话的身份验证已超过 10 分钟,系统先要求「验证身份」。
| 分组 | 设置 | 取值与说明 |
|---|---|---|
| 登录会话 | 空闲超时 | 1–720 小时,默认 168 小时(7 天);连续无操作超过该时长后需要重新登录 |
| 登录会话 | 绝对超时 | 1–2160 小时,默认 720 小时(30 天);从登录时刻起的硬上限,持续活跃也必须重新认证;空闲超时不能大于绝对超时 |
| 登录会话 | 最多在线人数 | 不小于 1 的整数,默认 10000;同一租户同时在线的用户达到上限后,新用户无法登录 |
| 登录方式 | 允许密码登录 | 关闭后本租户账号只能通过单点登录登录;关闭前须已启用单点登录身份源,并经该身份源登录 |
| 登录方式 | 允许通行密钥登录 | 关闭后不能使用通行密钥作为登录方式 |
| 登录方式 | 强制两步验证 | 开启前须先为自己绑定两步验证,并以两步验证完成本次登录;开启后未绑定的成员在下次登录时须先绑定 |
| 登录方式 | 记住设备天数 | 0–30 天;0 表示不记住设备,每次登录都需要完成两步验证 |
| 密码策略 | 最小长度、至少包含的字符类别、禁止复用最近的密码、拒绝常见弱密码 | 最小长度 8–128 个字符;字符类别 0–4 类(大写字母、小写字母、数字与符号);禁止复用 0–24 次,0 表示不限制 |
| 外部访问 | 默认 令牌有效期、最长 令牌有效期 | 1–168 小时,默认 令牌有效期默认 8 小时,且不能大于最长 令牌有效期 |
| 外部访问 | 模型 API 密钥轮换宽限期 | 0–168 小时,默认 24 小时;轮换后旧密钥仍可用的时长,0 表示立即失效 |
| 外部访问 | 允许类型 | 开启 OAuth 后,MCP 链接需用户授权后访问;开启 Token 后,可凭 Token 直接访问 |
平台管理员在平台范围的「账号与会话安全」中修改的是平台账号与 root 的策略:平台范围始终允许密码登录(root 只能以密码登录),且平台账号与 root 必须使用两步验证。平台范围另有「管理面访问网段」页签。
3.8 个人账户安全:两步验证与通行密钥
成员在能力中心「首页 → 个人设置 → 个人资料」维护本人的账户安全:
- 两步验证:选择「添加验证方式」,在「开启两步验证」对话框中用身份验证器应用扫描二维码并输入 6 位验证码,选择「开启验证」。随后页面显示恢复码,每个恢复码只能使用一次,且只显示这一次,保存后选择「我已保存」。已开启时可选择「关闭两步验证」。
- 恢复码:开启两步验证后显示剩余可用数量;选择「重新生成」后,原有恢复码全部失效。
- 通行密钥:选择「添加通行密钥」,按浏览器提示使用本设备的生物识别或屏幕锁定完成注册。每个账号最多 5 个通行密钥;浏览器不支持时不显示该项。
- 设备:查看当前设备和「登录历史」(时间、登录方式、IP 地址、设备/操作系统),发现陌生登录时联系管理员撤销会话。
登录时:开启两步验证的账号在输入密码后进入第二因子验证,可输入验证码,也可选择「使用恢复码」或「使用通行密钥验证」。已注册通行密钥且「允许通行密钥登录」开启时,登录页可选择「使用通行密钥登录」。
验证器和恢复码同时丢失时,由租户管理员在「成员与部门」中为其「重置两步验证」(见 3.3 节)。